금융분야 AI 7 대 원칙과 국내·외 정책사례 분석
■ 금융분야 AI 7 대 원칙과 국내·외 정책사례 분석
📌 개요 및 정책 동향
1) AI의 진화: 1950년대 튜링 테스트에서 시작해 최근 챗GPT(ChatGPT)와 같은 생성형 AI 시대로 진입하며 금융 등 산업 전반의 패러다임이 변화하고 있다.
2) 국내 정책: 2026년 1월 22일 시행된 「인공지능기본법」을 기점으로 '자율적 가이드라인'에서 '법적 구속력을 갖춘 제도'로 전환되었다. AI 생성물 워터마크 삽입 의무화 및 금융 등 10대 분야를 '고영향 AI'로 지정하여 관리한다.
3) 해외 정책: 미국은 인프라 확충, 유럽은 기술 자립(프랑스) 및 보안(독일), 일본은 연성 규범 지향, 중국은 강력한 국가 주도 통제 등 국가별 실리에 맞는 정책을 추진 중이다.
📌 AI 보안 위협 및 사고 사례
1) 사고 증가: OECD의 사고 모니터링 시스템(AIM)에 따르면 전 세계 AI 관련 사고는 가파르게 상승하고 있다.
2) 주요 위협 유형:
- 민감정보 유출: 업무용 소스코드 유출(삼성전자 사례), 개인정보 비인가 공유(딥시크 사례).
- 신종 공격 기법: 이메일을 통한 제로클릭 취약점(EchoLeak), 악성 프롬프트를 은닉한 프롬프트웨어(Promptware) 등이 등장했다.
- 기술적 공격: 학습 데이터 오염, 프롬프트 인젝션, AI 모델 추출 및 백도어 삽입 등이 실질적인 위협으로 작용하고 있다.
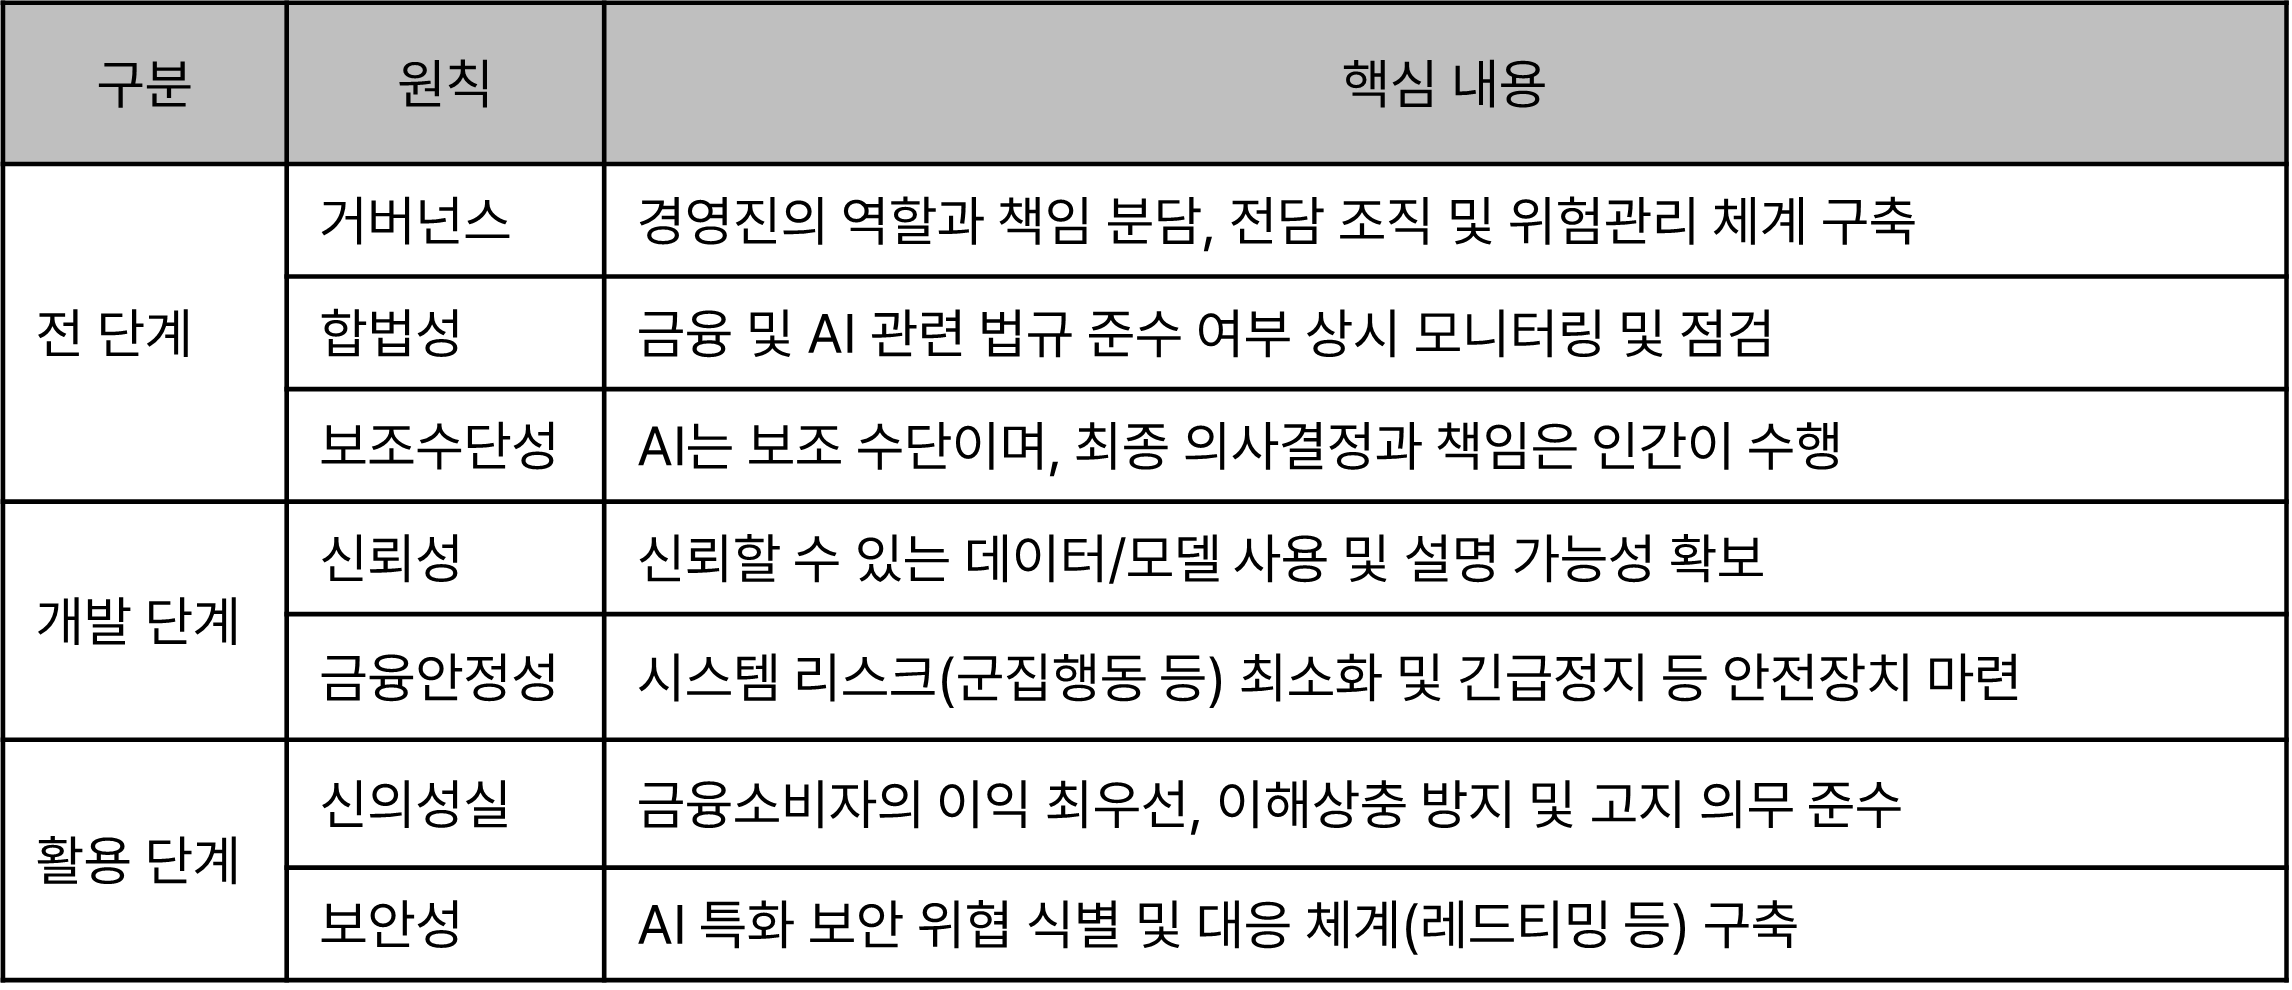
📌 금융분야 AI 7대 원칙
금융위원회가 제시한 이 원칙은 금융회사가 AI 도입 시 준수해야 할 핵심 지침이다.
📌 결론 및 시사점
1) 차별성: 금융분야 AI 원칙은 일반 분야와 달리 금융 시스템의 안정성(리스크 전이 방지)과 엄격한 인적 책임(Human-in-the-loop)을 최우선으로 판단하고 있다.
2) 향후 방향: 급변하는 기술 환경에 대응하기 위해 범용적 보안 지침과 산업별 특수성을 유연하게 결합한 다각적인 리스크 관리 체계가 필요하다.
SK쉴더스 화이트해커 그룹 EQST의 최신 보안 인사이트가 담긴 EQST insight 전문이 궁금하다면, ‘더 알아보기’를 클릭해보세요!
👉 더 알아보기: https://www.skshieldus.com/report/eqstInsight/headline2602.html
✅EQST(이큐스트)는 ‘Experts, Qualified Security Team’ 이라는 뜻으로 사이버 위협 분석 및 연구 분야에서 검증된 최고 수준의 보안 전문가 그룹입니다.
관련 채널